
信博彩票官方网站体育彩票在哪个平台买_Linux 下如何建立防火墙,你会吗
网络现金信博彩票官方网站体育彩票在哪个平台买
防火墙,顾名念念义,等于用一睹墙远离了外部的报复,让墙里面的环境相对安全
在 Linux 中,防火墙是以一个看护程度的相貌存在,劳动的名字是 firewalld,它大略界说一组法例来放手外部传入系统中的网络流量,法例允许的流量智力干预系统,法例不容的流量会被拦下
简介firewalld 提供了一个动态定制法例的相貌,咱们不错及时 创建、鼎新和删除法例
firewalld 使用区域和劳动的观点来简化流量惩处。区域是预界说的法例集,网络接口不错分拨给区域。流量能否干预主机取决于筹算机通顺的网络以及为网络建立的安全级别。所有预界说的法例,对各劳动的传入流量,皆有一些必要的建立
劳动是通过端口和外部诈骗通信的,而防火墙等于左证端口进行流量过滤的,Linux 的防火墙默许是关闭所有端口的,若是要允许劳动和外部诈骗进行通信,必须开启劳动的端口,然而某些区域 ( 举例:trusted ),默许是允许所有流量通过的
皇冠客服飞机:@seo3687 区域防火墙大略左证用户建立的信任级别把网络分辨红许多的区域,一个网络通顺只可包摄于一个区域,一个区域能容纳许多的网络通顺
系统默许的所有区域存储在 /usr/lib/firewalld/zones 目次中,它们不错诈骗在网络接口上 , 底下的截图展示了各区域默许确立
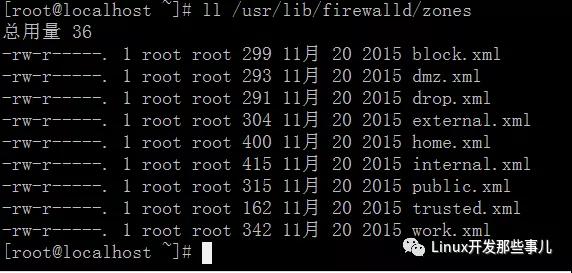
block : 关于外部主动主动发起的通顺,主契机复返一个 icmp 包来闭幕,但主机不错向外部主动发起通顺
dmz: 非军事区域内的筹算机不错公开看望,然而关于里面网络,只袭取指定的通顺
drop:关于传入的网络数据包,主机径直回绝,不复返任何音信包,只允许从主机传出数据包
external:用于使用伪装的外部网络,尤其是路由器,为了缜密采汇注其他筹算机的报复,仅袭取指定的传入通顺
home: 用于在家里使用,此时,关于采汇注的筹算机,大多相比信任,亦然仅袭取指定的传入通顺
internal:用于里面网络,此时,关于采汇注的筹算机,大多相比信任,亦然仅袭取指定的传入通顺
public:用于群众区域,此时,不真确任采汇注的筹算机,仅袭取指定的传入通顺
trusted:袭取所有的网络通顺
work:用于责任区域,此时,关于采汇注的筹算机,大多相比信任,但也仅袭取指定的传入通顺
在上述区域中,public 是装配防火墙时默许的区域,当有网络通顺到达时,会将它分拨到默许区域里
装配一般刊行版的 Linux 皆预装了防火墙,若是莫得装的话,不错使用底下的号令进行装配
yum 皇冠官方install firewalld -y
启动、关闭防火墙
systemctl start firewalld # 启动防火墙劳动 systemctl stop firewalld # 关闭防火墙劳动
建立开机启动、不容开机启动
信博彩票官方网站皇冠体育hg86a
systemctl enable firwalld # 开机启动防火墙劳动 systemctl disable firwalld # 不容开机启动防火墙劳动常用选项
firewall-cmd 是防火墙确立惩处器具,它的参数较多,下表列出常用的参数及作用,更多参数自行通过 man 号令进行稽察
选项 证明 --state 防火墙开启情状 --reload 从头加载防火墙法例 --get-default-zone 得回默许区域 --set-default-zone=xxx 建立默许区域为 xxx --list-all --zone=xxx 列出 xxx 区域中所有允许的子项 --list-all-zones 列出所有区域中所有允许的子项 --permanent --new-zone=xxx 增多一个恒久的新区域 --permanent --delete-zone=xxx 移除一个已存在的恒久区域 --list-ports --zone=xxx 列出 xxx 区域中添加的端口 --add-port=x --zone=xxx xxx 区域中添加 x 端口 --remove-port=x --zone=xxx xxx区域中移除 x 端口 --query-port=x --zone=xxx 查询 xxx 区域中是否已添加 x 端口 --list-services=x --zone=xxx 列出 xxx 区域中所有允许的劳动器 --query-service=x --zone=xxx 查询是否允许 xxx 区域中 x 劳动的流量 --add-service=x --zone=xxx --timeout= t 允许 xxx 区域中 x 劳动的流量,超平人世 t --remove-service=x --zone=xxx 从 xxx 区域中移除 x 劳动 常用操作 启动时和恒久对防火墙法例的修改有启动时和恒久两种步地
启动时步地又称为现时收效步地,是默许的步地,它在防火墙劳动从头加载、重启劳动,重启系统时会失效
--permanent 是建立恒久的选项,皇冠现金建立之后不会立马收效,需要重启劳动、从头加载防火墙劳动或者系统重启才收效
莫得 --permanent 选项,修改的只是是启动时果然立,另外,--permanent 选项并不是对所有的选项皆有用
若是要启动时和恒久皆收效的话,需要启动时和恒久性各建立一次,也即 启动时不带 --permanent ,而恒久性时则需添加该选项
举例:当今建立 public 区域允许 80 端口 TCP 流量通过,何况启动时和恒久性皆皆收效,具体的建立如下
[root@cghost23 ~]# firewall-cmd --zone=public --list-port --permanent [root@cghost23 ~]# firewall-cmd --zone=public --list-port [root@cghost23 ~]# firewall-cmd --zone=public --add-port=80/tcp success [root@cghost23 ~]# firewall-cmd --zone=public --add-port=80/tcp --permanent success [root@cghost23 ~]# firewall-cmd --zone=public --list-port --permanent 80/tcp [root@cghost23 ~]# firewall-cmd --zone=public --list-port 80/tcp
建立之前,启动时和恒久皆不容 80 端口的流量通过,建立后,皆允许通过,--add-port=80/tcp 是建立启动时,--add-port=80/tcp --permanent 是建立恒久
稽察防火墙情状防火墙未启用
[root@cghost23 ~]# firewall-cmd --state not running
防火墙已启用
[root@cghost23 ~]# firewall-cmd --state running从头加载
--reload 选项是从头加载防火墙法例,并保持活跃通顺的情状
[root@cghost23 ~]# firewall-cmd --reload success
需要矜重的是,从头加载会导致一经添加的启动时的法例丢失
提到购车,许多消费者会想到去线下4S店逛逛。然而近些年,不少4S店从业者表示“经营压力大”“日子不好过”。中国汽车流通协会发布的2022年全国汽车经销商生存状况调查报告显示,去年汽车经销商亏损面较2021年有所增加,随之而来的是不少传统4S店陆续关停。
体育彩票在哪个平台买美高梅金卡怎么获得中工网讯 (工人日报-中工网记者彭冰 柳姗姗)近日,第20届长春国际汽车博览会举行。中国汽车流通协会全国乘用车市场信息联席会秘书长崔东树在会上表示,中国居民债务增速放缓且储蓄大增,中国车市促消费潜力较大。
皇冠新版源码[root@cghost23 ~]# firewall-cmd --zone=public --add-port 80/tcp success [root@cghost23 ~]# firewall-cmd --zone=public --list-port 80/tcp [root@cghost23 ~]# firewall-cmd --reload success [root@cghost23 ~]# firewall-cmd --zone=public --list-port [root@cghost23 ~]#
上头的示例中,先建立 public 区域允许 80 端口通过 TCP 条约的流量,通过 --zone=public --list-port 选项的效果说明建立成功了
从头加载防火墙法例,然后再次查询 public 区域中所有一经允许流量通过的端标语,从上述效果中不错知说念之前的建立丢失了
要想从头加载之后确立依然收效的话,需要添加恒久选项 --permanent
[root@cghost23 ~]# firewall-cmd --zone=public --add-port 80/tcp --permanent success [root@cghost23 ~]# firewall-cmd --zone=public --list-port --permanent 80/tcp [root@cghost23 ~]# firewall-cmd --reload success [root@cghost23 ~]# firewall-cmd --zone=public --list-port --permanent 80/tcp [root@cghost23 ~]# firewall-cmd --zone=public --list-port 80/tcp
不错看到,在添加了 --permanent 选项后,从头加载防火墙法例,之前的建立依然是有用的,是以,若是想要添加的法例恒久收效,需要加上 --permanent 选项
现时默许区域新的网络通顺,默许是分拨到防火墙 public 区域的,这个默许区域不错通过底下的号令得回
[root@cghost23 ~]# firewall-cmd --get-default-zone public
底下的号令是建立默许区域为 public,由于现时默许区域一经是 public 了,是以会领导现时默许区域一经是 public
[root@cghost23 ~]# firewall-cmd --set-default-zone=public Warning: ZONE_ALREADY_SET: public列出所有可用的区域
[root@cghost23 ~]# firewall-cmd --get-zones block dmz drop external home internal public trusted work添加和删除新区域
添加一个新的恒久的区域 myzone,添加新区域需要加上 --permanent 选项,之后再从头加载一下就不错收效了
[root@cghost23 ~]# firewall-cmd --new-zone=myzone --permanent success [root@cghost23 ~]# firewall-cmd --reload success [root@cghost23 ~]# firewall-cmd --zone=myzone --list-all myzone interfaces: sources: services: ports: masquerade: no forward-ports: icmp-blocks: rich rules:
移除区域 myzone,相通,移除一个已存在的区域也需要加上 --permanent 选项,何况需要从头加载才会收效
[root@cghost23 ~]# firewall-cmd --delete-zone=myzone --permanent success [root@cghost23 ~]# firewall-cmd --reload success [root@cghost23 ~]# firewall-cmd --zone=myzone --list-all Error: INVALID_ZONE: myzone查询区域允许的劳动和端口
使用 --list-all 选项可查询默许区域中允许的劳动以及端口, 底下的效果中 services 和 ports 分别示意允许的劳动和端口
皇冠比分[root@cghost23 ~]# firewall-cmd --list-all public (default, active) interfaces: ens33 sources: services: dhcpv6-client samba-client ssh ports: 80/tcp masquerade: no forward-ports: icmp-blocks: rich rules:
若是需要查询指定区域所有允许的劳动和端口,不错加上 --zone = xxx 选项, xxx 示意指定的区域,比如:底下的号令是查询 trusted 区域允许的劳动和端口
[root@cghost23 ~]# firewall-cmd --zone=trusted --list-all trusted interfaces: sources: services: ports: masquerade: no forward-ports: icmp-blocks: rich rules:稽察是否允许指定劳动的流量通过
不指定区域时,默许区域是 public, 底下是稽察默许区域是否允许 SSH 以及 HTTPS 流量
鼎鑫菠菜 平台送彩金[root@cghost23 ~]# firewall-cmd --query-service=ssh yes [root@cghost23 ~]# firewall-cmd --query-service=https no
若是稽察其它区域,则需要指定具体的区域
[root@cghost23 ~]# firewall-cmd --zone=public --query-service=ssh yes [root@cghost23 ~]# firewall-cmd --zone=trusted --query-service=ssh no允许和不容指定劳动的流量通过
public 区域允许 samba-client 劳动的流量通过
[root@cghost23 ~]# firewall-cmd --add-service=samba-client --zone=public success [root@cghost23 ~]# firewall-cmd --query-service=samba-client --zone=public yes
public 区域不容 samba-client 劳动的流量
www.crowngamingzonezonezone.com[root@cghost23 ~]# firewall-cmd --remove-service=samba-client --zone=public success [root@cghost23 ~]# firewall-cmd --query-service=samba-client --zone=public no稽察是否允许指定端口的流量通过
稽察 public 区域所有允许的端口
网站以其博彩攻略技巧分享,提供全面、博彩服务多样化博彩游戏赛事直播,广大博彩爱好者能够博彩游戏中获得乐趣收益。[root@cghost23 ~]# firewall-cmd --list-port --zone=public 80/tcp 6379/tcp 6000-6010/tcp
稽察 public 区域是否允许 6379 端口的 TCP 流量通过

[root@cghost23 ~]# firewall-cmd --list-port --zone=public 80/tcp 6379/tcp 6000-6010/tcp允许和不容指定端口的流量通过
public 区域允许 8080 端口的 TCP 流量通过,也不错剖判为对外开启 8080 端口
[root@cghost23 ~]# firewall-cmd --add-port=8080/tcp --zone=public success [root@cghost23 ~]# firewall-cmd --list-port --zone=public 80/tcp 6379/tcp 8080/tcp 6000-6010/tcp
public 区域不容 8080 端口的 TCP 流量
[root@cghost23 ~]# firewall-cmd --remove-port=8080/tcp --zone=public success [root@cghost23 ~]# firewall-cmd --list-port --zone=public 80/tcp 6379/tcp 6000-6010/tcp小结
本文训诲了 Linux 中的防火墙劳动 firewalld 的一些常用操作,防火墙动作公网与内网之间的流量樊篱,对系统至关弘远,是以,熟习掌捏防火墙的学问是很有必要的